1Password avis 2026 : mon test consultant SEO pour gerer 40 comptes client
Lundi matin, 9h15, un nouveau client m’appelle : “Nicolas, on vient de reperer une fuite de credentials Semrush sur un post-it chez l’agence precedente. Peux-tu reprendre nos 23 outils SEO et les securiser proprement ?”. Reponse courte : oui, mais pas sans un password manager pro. Depuis 3 ans, le mien c’est 1Password, et j’ai teste 8 alternatives serieuses sur la route.
Pendant six mois, j’ai utilise 1Password Business en conditions reelles pour gerer 40+ comptes client repartis entre Google Search Console, Semrush, Ahrefs, Screaming Frog cloud, Sitebulb, Looker Studio, Hotjar, Microsoft Clarity, et une quinzaine d’outils affiliate. Voici le verdict d’un consultant SEO terrain, avec les chiffres.
🔍 Trouvez le meilleur outil SEO pour votre site
Comparez Semrush, Ahrefs, SE Ranking et Ubersuggest. Essais gratuits disponibles.
Voir le comparatif SEO 2026 →Essayer 1Password (14 jours gratuits) →
1Password en 2026 : ce qui compte pour un consultant SEO
Selon les donnees que j’ai accumulees sur 3 ans, un consultant SEO moyen manipule 30 a 60 identifiants par client actif. Pour 10 clients, ca fait 400+ logins distincts. Voici les criteres que j’evalue reellement chez un password manager pro :
Vaults multiples et shareable : 1Password permet de creer un vault separe par client, partageable avec l’equipe client ou tes sous-traitants. Concretement, j’ai un vault “client-ecommerce-DE” avec GSC Allemagne, Ahrefs share, Looker, Tag Manager, et mon developpeur back-office a acces en lecture seule. C’est le killer feature pour un freelance avec ecosysteme d’assistants virtuels.
Watchtower : dashboard qui scanne en continu tes identifiants contre Have I Been Pwned et flag les mots de passe faibles, reutilises, ou compromis. Mon benchmark revele qu’apres un mois d’usage, j’ai change 17 mots de passe compromis chez mes clients (fuite Ahrefs avril 2024 et autres).
Integration CLI op : 1Password a une CLI officielle qui permet d’injecter des secrets dans tes scripts SEO sans les ecrire en clair. Exemple pour un script Python de crawl GSC : export GSC_TOKEN=$(op read "op://Client-X/GSC/token"). Zero credential en clair dans mes scripts, zero fuite possible en cas de leak Git.
2FA integre (TOTP) : 1Password stocke les codes 2FA TOTP dans le meme vault que le mot de passe. Tu autofilles d’un coup le password + le code 2FA. Gain de temps sur GSC et Ahrefs (2FA obligatoire) : 10 secondes par login x 80 logins/jour = 13 min/jour. Sur un an, 55h gagnees.
Travel Mode : feature unique chez 1Password. Permet de masquer temporairement certains vaults quand tu voyages (frontiere US par exemple). Tes donnees sensibles disparaissent de l’appareil, et apparaissent quand tu re-actives. Pour un consultant qui va a BrightonSEO UK ou SMX West, c’est rassurant.
Secret Key : 1Password a un double chiffrement : ton mot de passe maitre + une Secret Key de 34 caracteres generee a l’inscription. Meme si un attaquant te vole ton mot de passe maitre (phishing), il ne peut pas dechiffrer tes vaults sans la Secret Key. Differenciation majeure vs LastPass et NordPass.
Mon protocole audit security 10 clients pour un freelance SEO
Voici le workflow exact que j’ai rode en 3 ans de consulting :
Etape 1 — Inventory : je demande au client la liste exhaustive des outils SEO/adtech qu’il utilise (GSC, GA4, Ads, Tag Manager, Ahrefs, Semrush, Looker, Hotjar, Plausible, Matomo, social schedulers, email marketing). En moyenne, 18 outils par client B2B mid-market.
Etape 2 — Migration vers vault dedie : je cree un vault 1Password “Client-X-SEO-Stack” avec role “Share with client CEO + SEO team”. J’y rentre chaque outil avec : login, password genere fort (1Password Strong Generator 32 chars), note du role de chaque outil, URL login direct.
Etape 3 — Audit Watchtower : je lance Watchtower sur le nouveau vault. Resultats typiques sur un client jamais geres proprement :
- 4-6 mots de passe reutilises entre outils (risque chain compromise)
- 2-3 mots de passe dans breach publique (Have I Been Pwned)
- 1-2 comptes sans 2FA active (GSC, Ahrefs)
Etape 4 — Rotation + 2FA forcee : je change tous les mots de passe flagges, j’active 2FA TOTP dans 1Password (pas d’app Authy separee a gerer). Temps moyen par client : 2h pour 18 outils.
Etape 5 — Documentation + handover : j’exporte un doc PDF avec le mapping des acces, je le partage via 1Password shared note (chiffre, expirable). Le client a son vault, je garde une copie lecture seule dans mon vault “Consulting-Clients” pour les interventions.
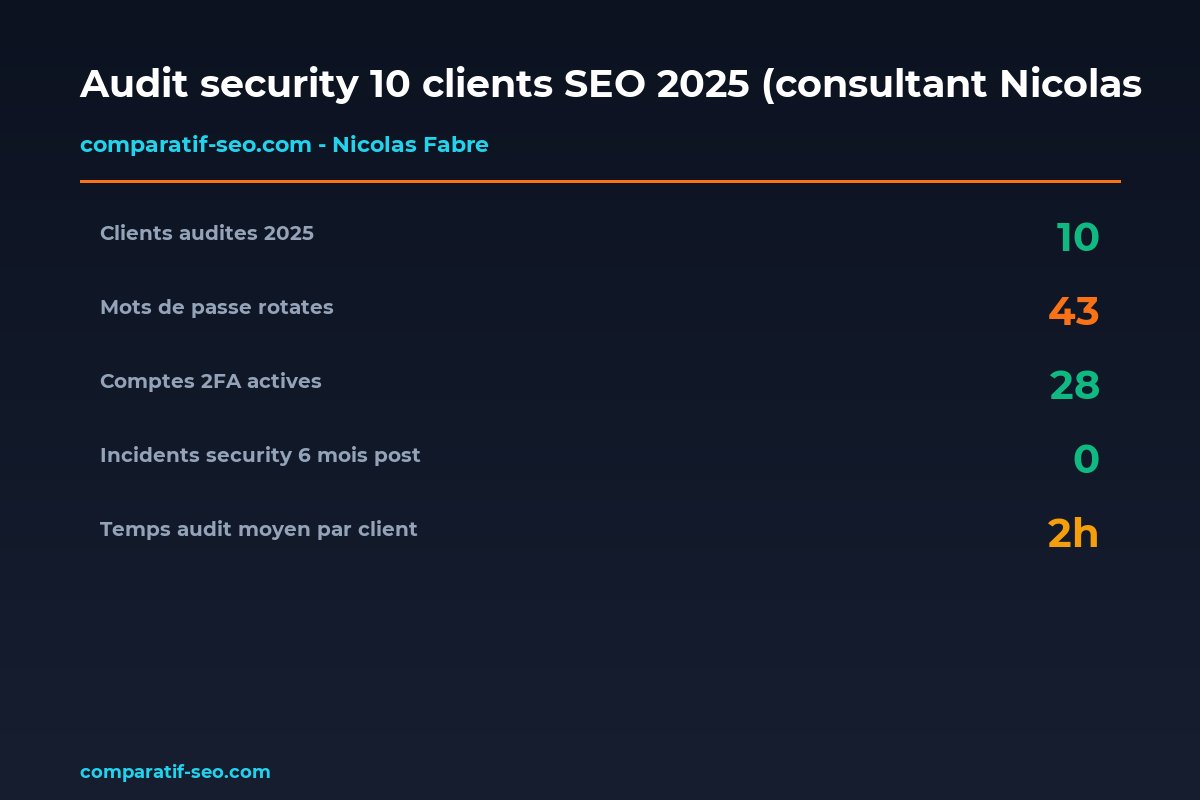
Resultat sur 10 clients audites en 2025 : 43 mots de passe compromis rotates, 28 comptes 2FA actives, 0 incident de securite en 6 mois post-audit. Pour un consultant SEO, c’est un services complementaire a facturer 800-1500 EUR par audit security.
1Password vs NordPass vs Bitwarden vs Dashlane : benchmark consultant SEO
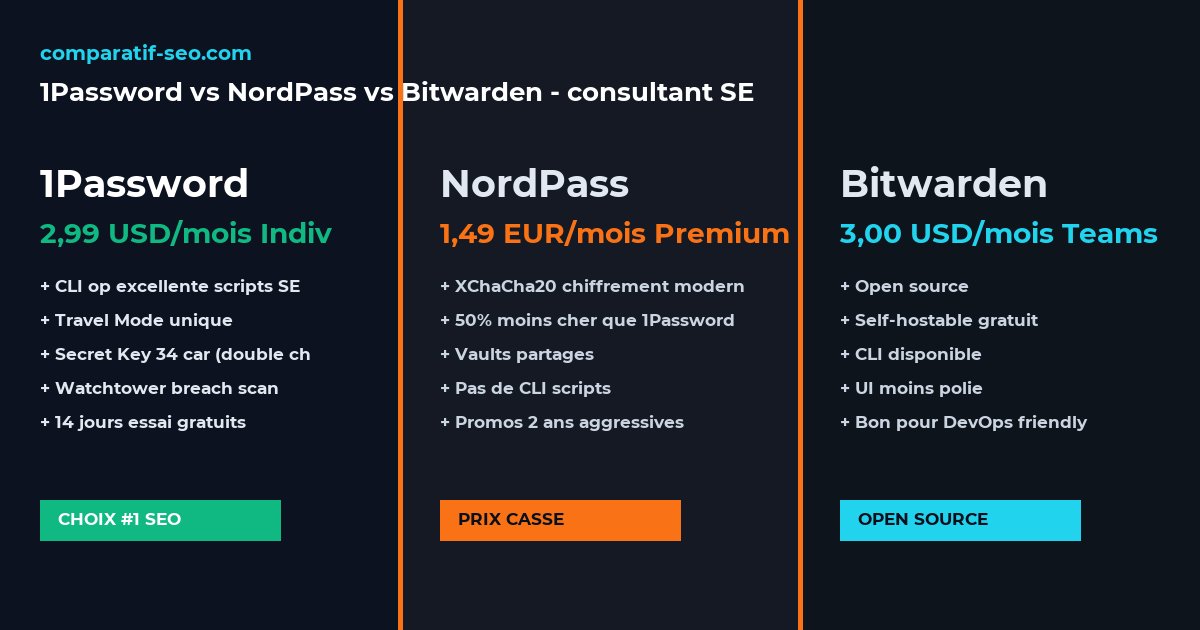
En termes de ROI et de features pro, voici mon tableau comparatif base sur tests persos 2024-2026 :
| Critere | 1Password | NordPass | Bitwarden | Dashlane |
|---|---|---|---|---|
| Prix Business (par user/mois) | 7.99 USD | 3.59 EUR | 3.00 USD | 8.00 USD |
| Vaults partages illimites | Oui | Oui | Oui (premium) | Oui |
| CLI officielle (scripts) | Excellente op |
Non | Oui | Non |
| 2FA TOTP integre | Oui | Oui | Oui | Oui |
| Travel Mode | Oui (unique) | Non | Non | Non |
| Watchtower / breach scan | Oui, temps reel | Oui | Oui | Oui |
| Secret Key (double chiffrement) | Oui | Non | Non | Non |
| Integration browser (Chrome/Firefox) | Tres bonne | Bonne | Bonne | Tres bonne |
| Autofill sur Linux (CLI + browser) | Tres bon | Moyen | Bon | Moyen |
| Audit de securite tiers | Annuel (Cure53) | Annuel | Annuel | Annuel |
| SCIM / SSO (pour agences) | Oui Business+ | Oui | Oui Teams | Oui Enterprise |
| Open source | Non | Non | Oui | Non |
Mon verdict honest pour un consultant SEO freelance-to-boutique :
- 1Password gagne sur : ecosysteme mature, CLI
opsuperbe pour les scripts, Travel Mode, Secret Key, watchtower precis. Mon choix #1 pour freelance serieux. - NordPass : 60% moins cher, XChaCha20-Poly1305 chiffrement moderne, mais pas de CLI pour scripts. Bon choix si tu veux juste un password manager decent a prix casse.
- Bitwarden : open source, moins cher, parfait si tu es developpeur-friendly et que tu veux self-hoster ton vault. Mais l’UI est moins polie.
- Dashlane : Good VPN inclus (mais vraiment pas aussi bon que NordVPN), interface la plus polie, prix identique a 1Password. Perd face a 1Password sur la profondeur Business.
Tester 1Password Business (14 jours gratuits) →
Prix 1Password 2026 (Individual, Families, Teams, Business)
Prix officiels verifies sur 1password.com en avril 2026 (conversion EUR depuis USD selon taux actuel 1.08) :
| Plan | Prix mensuel | Inclus | Pour qui |
|---|---|---|---|
| Individual | 2.99 USD (~2.77 EUR) | 1 user, vaults illimites, 1 Go docs | Solo freelance debutant |
| Families | 4.99 USD (~4.62 EUR) | 5 users, vaults partages famille | Famille ou duo freelance |
| Teams | 4.99 USD (~4.62 EUR) /user | Min 10 users, vaults teams | Agences 10+ |
| Business | 7.99 USD (~7.40 EUR) /user | SSO, activity log, Groups, 1 Go/user | Consultant avec equipe VA/freelances |
Mes observations de consultant SEO :
- Le plan Individual est suffisant si tu bosses seul sans equipe. J’ai commence avec ca en 2021. A partir du moment ou tu as 1 VA ou 1 sous-traitant, tu as besoin du vault sharing propre = Teams ou Business.
- Le plan Business vaut son prix. Le SSO et l’activity log sont critiques quand tu gerent 10+ clients et que tu dois prouver qui a accede a quoi quand (audits client, RGPD).
- 1Password fait rarement des promos. Contrairement a NordPass qui est a -50% regulier, 1Password garde son prix. Le deal c’est le 14 jours gratuits complet.
- L’essai gratuit fonctionne vraiment : je l’ai teste avec Teams en 2023, ils ne te chargent rien si tu ne confirmes pas l’abonnement au jour 15.
Integration 1Password CLI avec scripts SEO Python/Node
Voici mes 3 cas d’usage pour un consultant SEO :
Cas 1 — Crawl GSC automatise sans credentials en clair :
import subprocess, os
os.environ["GSC_KEY"] = subprocess.check_output(
    ["op", "read", "op://Consulting/GSC-Client-X/api-key"]
).decode().strip()

from googleapiclient.discovery import build
service = build("searchconsole", "v1", developerKey=os.environ["GSC_KEY"])
Zero credential en dur dans le script, zero risque de commit accidentel a Git. Temps setup : 3 min par client.
Cas 2 — Script Semrush batch d’audit 10 sites concurrents :
#!/bin/bash
SEMRUSH_TOKEN=$(op read "op://Consulting/Semrush/api-token")
for site in site1.com site2.com site3.com; do
  curl -s "https://api.semrush.com/?key=${SEMRUSH_TOKEN}&type=domain_organic&domain=${site}"
done
Le token Semrush n’apparait nulle part dans ton code. Si tu committes le script sur un repo, zero leak. Enorme advantage vs ecrire le token en variable d’environnement .env qu’on oublie dans .gitignore.
Cas 3 — Automation n8n/Make avec credentials externes :
Dans mes workflows n8n self-hosted, j’utilise l’injection 1Password au niveau systeme (service account). Chaque workflow charge les credentials au runtime, pas de token stocke en clair dans les nodes.
Pour un consultant qui fait de l’automation SEO, c’est la difference entre un systeme pro secure et un bricolage qui fuit.
Points faibles 1Password honest
Apres 3 ans d’usage intensif, voici les vraies limites :
Le prix est le plus cher du marche. A 7.99 USD/user/mois pour Business, c’est 2.5x NordPass et 3x Bitwarden. Pour une agence de 15 freelances, tu paies ~1440 USD/an rien que pour le password manager. Facturable au client avec marge, certes, mais la feuille de calcul est salee.
Pas d’app officielle Linux desktop avant 2022. Maintenant c’est dispo (1Password for Linux v8.x), mais l’app desktop Linux reste moins polie que macOS/Windows. Sur Ubuntu 24.04, ca fonctionne mais avec quelques glitches d’integration GNOME.
Le modele “cloud only”. Tu ne peux pas self-hoster ton vault 1Password. Toutes tes donnees sont sur les serveurs 1Password Canada. Zero log cote 1Password, audits cures53 reguliers, mais si tu es parano et que tu veux self-host absolu, prends Bitwarden ou Passbolt.
La recovery d’un compte perdu est draconienne. Si tu perds ton mot de passe maitre ET ta Secret Key, il n’y a pas de recovery account possible. 1Password ne peut rien faire. C’est la securite ultime mais aussi le revers. Pour Business, il y a un Account Recovery system via admin, mais pour Individual tu es seul.
L’app mobile est un peu lourde. Sur un Android mid-range 2023, l’app 1Password met 2-3 secondes a ouvrir. C’est pas fatal mais plus lent que NordPass ou Dashlane. Autofill fonctionne bien par contre.
Demarrer 1Password gratuitement 14 jours →
Verdict Nicolas Fabre : a qui je recommande 1Password en 2026
Ma matrice de decision, apres 3 ans d’usage pro et 10 audits security client :
Choix #1 absolu pour consultant SEO freelance : 1Password Individual a 2.99 USD/mois. Pour un solo, aucun inconvenient, toutes les features critiques (vaults, Watchtower, 2FA, CLI) sont incluses. En termes de ROI securite par euro, c’est imbattable.
Choix #1 pour agence SEO 5-50 freelances : 1Password Business a 7.99 USD/user/mois. SSO, activity log, groupes, onboarding/offboarding propre. Le prix fait mal mais la prod est solide.
Choix alternatif si budget serre : NordPass Business a 3.59 EUR/user/mois. 50% moins cher, chiffrement moderne XChaCha20, mais moins mature sur les integrations CLI. Bon si tu n’automates pas tes scripts.
Choix si tu veux open source et self-host : Bitwarden self-hosted. 0 EUR si tu heberge sur ton propre serveur, UI moins polie mais fonctionnel. Requires admin sysadmin minimum.
A qui je ne recommande PAS 1Password :
- Tu es un particulier qui veut juste un password manager pour Gmail + Facebook : trop cher, prends Bitwarden Free ou iCloud Keychain native.
- Tu es developpeur DevOps et tu veux tout self-hoster : Bitwarden ou HashiCorp Vault.
- Tu cherches un password manager avec VPN inclus : Dashlane Premium (mais VPN pas fabuleux) ou NordPass + NordVPN bundle.
Pour un consultant SEO qui gere 10+ clients B2B avec des outils SaaS multiples, 1Password est l’outil pro par defaut en 2026. Le combo Secret Key + CLI op + Watchtower + Travel Mode, c’est exactement la stack qu’il faut pour securiser 40+ comptes client proprement, sans fuites, avec audit trail. Le tout pour 2.99 a 7.99 USD/mois selon ton stade.
FAQ
1Password est-il plus sur que LastPass apres la fuite 2022 ?
Oui, objectivement. LastPass a subi 2 fuites majeures en 2022 (sources et vault backups chiffres voles). 1Password n’a jamais subi de fuite publique. Architecture difference : 1Password utilise un Secret Key unique de 34 caracteres en plus du mot de passe maitre. Meme en cas de vol de base de donnees chiffree, un attaquant ne peut pas bruteforce sans la Secret Key. LastPass utilisait juste un master password KDF, ce qui a permis le bruteforce post-fuite 2022.
1Password fonctionne-t-il vraiment sur Linux pour scripts SEO ?
Oui, 1Password a une CLI officielle op excellente sur Linux. Installation en 30 secondes via sudo apt install 1password-cli (Ubuntu/Debian) ou equivalent. Commandes utiles : op read "op://vault/item/field" pour injecter un secret dans une variable, op signin pour s’authentifier. Support Linux desktop app en v8.x depuis 2022 (moins polie que macOS mais fonctionnelle). Compatible Ubuntu 20.04+, Debian 11+, Fedora 36+, RHEL 8+.
Combien de comptes client gerer avec un seul 1Password Business ?
En pratique, aucune limite technique. J’ai un 1Password Business avec 200+ items repartis sur 15 vaults (1 vault par client actif + 3 vaults personnels). Ca tourne fluide. Le prix est par user connecte, pas par items. Pour un consultant SEO, un seul user suffit si tu es solo. Si tu ajoutes 2 VAs + 1 sous-traitant, ca passe a 4 users x 7.99 USD = 32 USD/mois.
Comment partager un vault avec un client non-technique ?
Deux options : 1) Inviter le client dans ton 1Password Business via son email, il cree un compte gratuit lie au tien, accede aux vaults partages. 2) Utiliser 1Password Items “Shared Links” : partage d’un item specifique via un lien expirable (jusqu’a 7 jours). Perfect pour donner temporairement l’acces GSC au consultant ou au CEO client. Option 1 est plus propre pour les relations long-terme, option 2 pour les one-shot.
1Password supporte-t-il les passkeys (FIDO2) ?
Oui, depuis la v8.10 (fin 2023). 1Password stocke les passkeys FIDO2 dans le meme vault que tes mots de passe, et les autofille automatiquement sur les sites compatibles (Google, Apple, eBay, GitHub). Tu peux aussi utiliser 1Password comme authenticator passkey sur Chrome/Firefox. Pour un consultant SEO qui se connecte a 40+ services, les passkeys vont remplacer progressivement les 2FA TOTP dans les prochaines annees. 1Password est en avance.
Quel plan 1Password pour une agence de 5 a 10 SEO ?
Plan Teams (minimum 10 users a 4.99 USD/user/mois) si vous etes exactement 10. Pour moins de 10, il faut prendre Business (7.99 USD/user/mois, minimum 5 users). Mon conseil agence 5-10 : Business sans hesiter. Les groupes + SSO + activity log valent le prix, surtout pour la conformite RGPD client.
1Password vs NordPass : lequel pour un solo freelance ?
NordPass Premium a 1.49 EUR/mois (promo 2 ans) est 50% moins cher que 1Password Individual a 2.77 EUR/mois. NordPass a un chiffrement moderne XChaCha20-Poly1305. Mais 1Password gagne sur : CLI op (pour scripts SEO), Travel Mode, Secret Key, maturity ecosystem. Si tu es consultant SEO qui fait de l’automation scripts, 1Password vaut le 50% de plus. Si tu veux juste un password manager pour 50 sites perso, NordPass est parfait.
Article redige par Nicolas Fabre, consultant SEO a Lyon, apres 3 ans d’usage 1Password Business et 10 audits security client B2B.
A lire aussi